+аудитов
лет практики
+выпускников
Обучение оценке и управлению рисками информационной безопасности по ISO/IEC 27005. В программе — активы, угрозы, приемлемый риск и выбор мер защиты.
Определять активы, угрозы, уязвимости и возможный ущерб.
Различать исходный, остаточный и приемлемый риск по ISO/IEC 27005.
Выбирать меры защиты и организовывать мониторинг изменений риска.
Обучение оценке и управлению рисками информационной безопасности по ISO/IEC 27005. В программе — активы, угрозы, приемлемый риск и выбор мер защиты.
В ходе обучения рассматривается связь активов, угроз, уязвимостей и возможного ущерба для организации. Участники разбирают этапы управления рисками, различие приемлемого и остаточного риска и подходы к выбору мер защиты. Эти вопросы связываются с требованиями системы управления информационной безопасностью по ISO 27001.
В содержание курса входят аутентификация, контроль доступа, криптография и аудит. Отдельное внимание уделяется обмену информацией и постоянному мониторингу: оценку необходимо пересматривать при изменении условий. При заявке на корпоративное обучение сообщите, какие процессы и способы оценки уже используются в компании.
Основные принципы управления рисками рассматриваются в связи с внедрением и развитием системы информационной безопасности. Выбор методов зависит от активов, угроз и задач организации. Оценка эффективности мер защиты помогает определить, достаточно ли принятых решений и когда их необходимо пересмотреть.
Для изучения системы в целом предусмотрен курс по требованиям ISO 27001; для работы с событиями безопасности — обучение управлению инцидентами.
Ответим на вопросы о программе, формате и стоимости обучения.
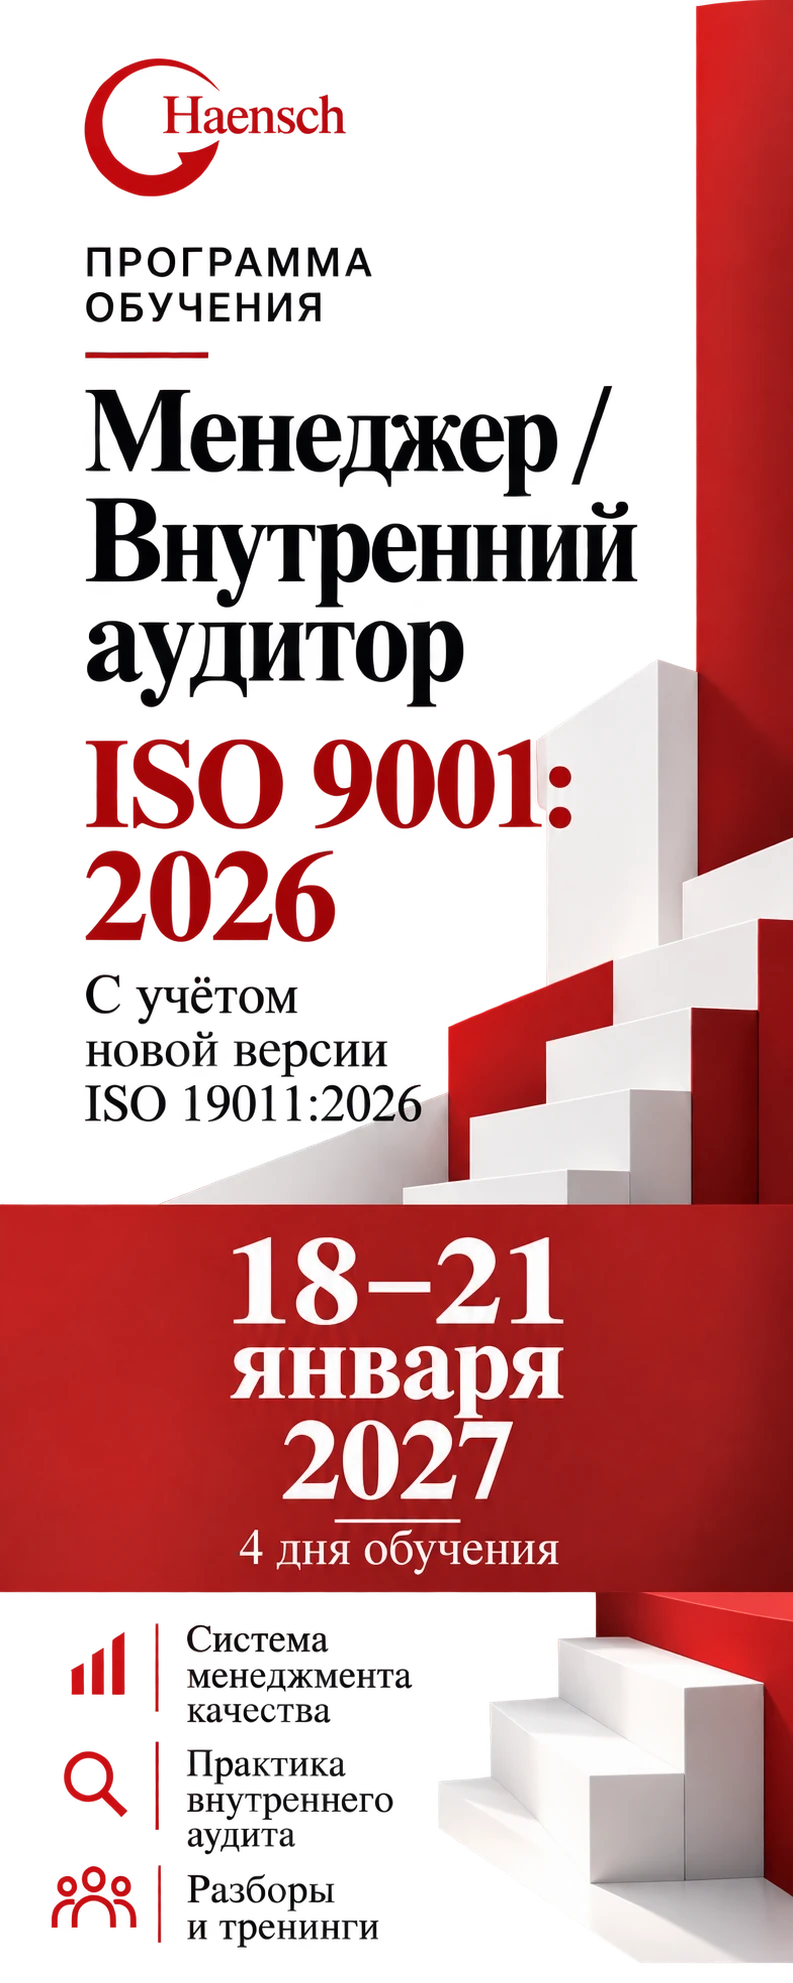
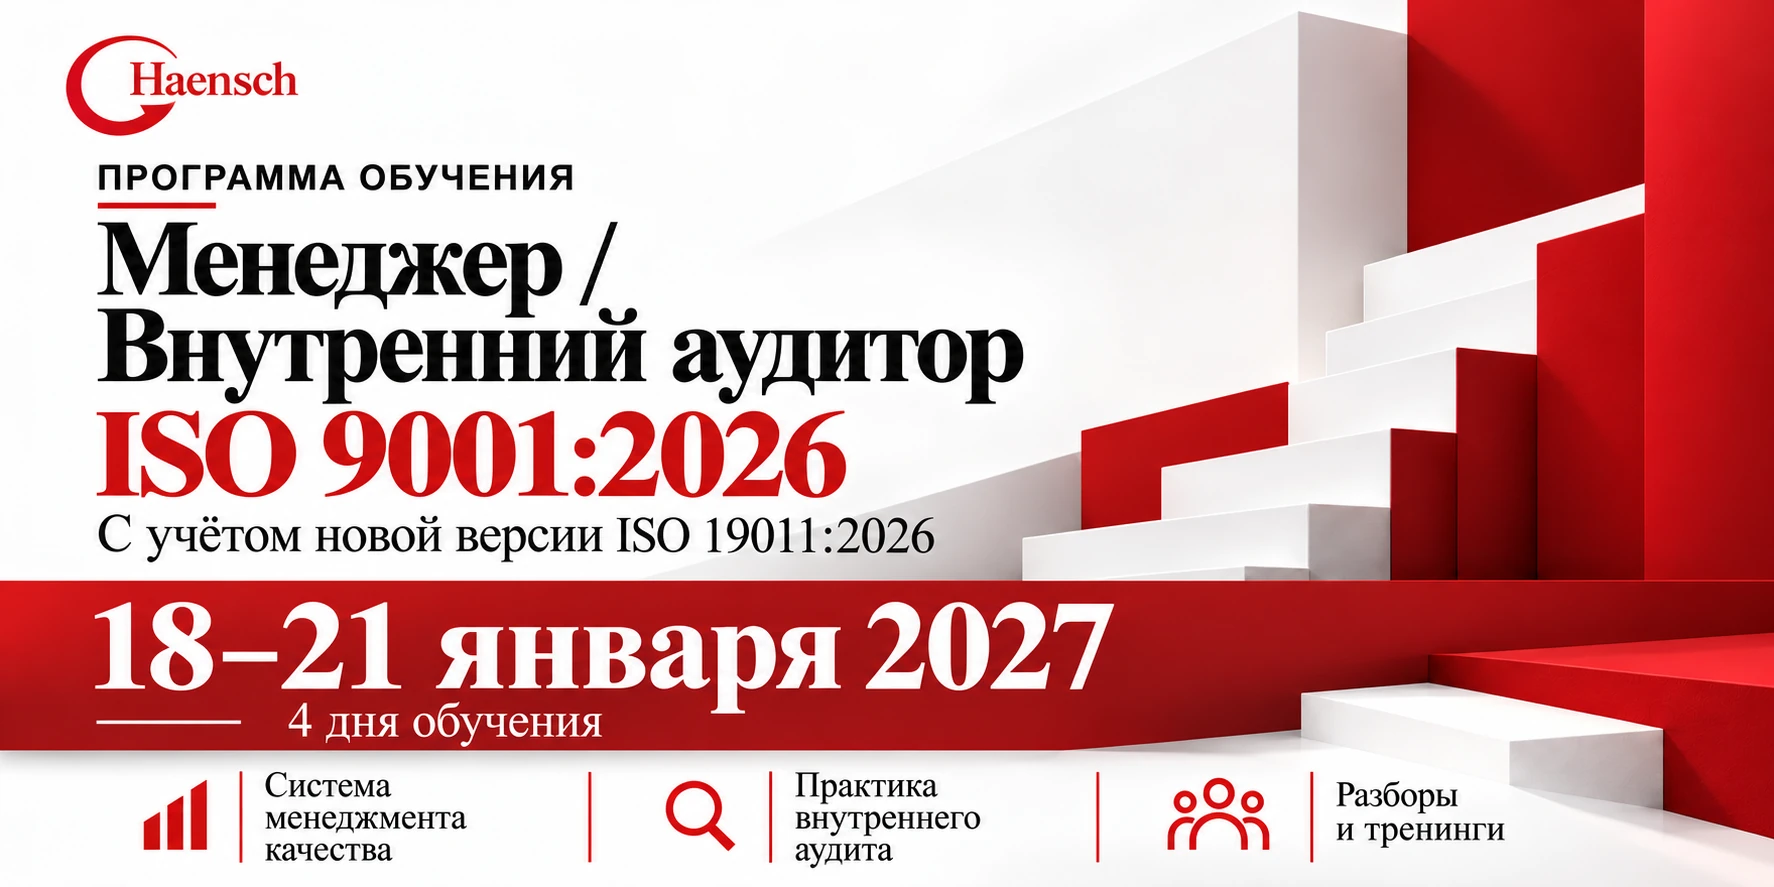
Четырёхдневная программа для менеджеров и внутренних аудиторов системы менеджмента качества. 18–21 января 2027 года, очно и онлайн. Стоимость участия — 27 000 ₽.
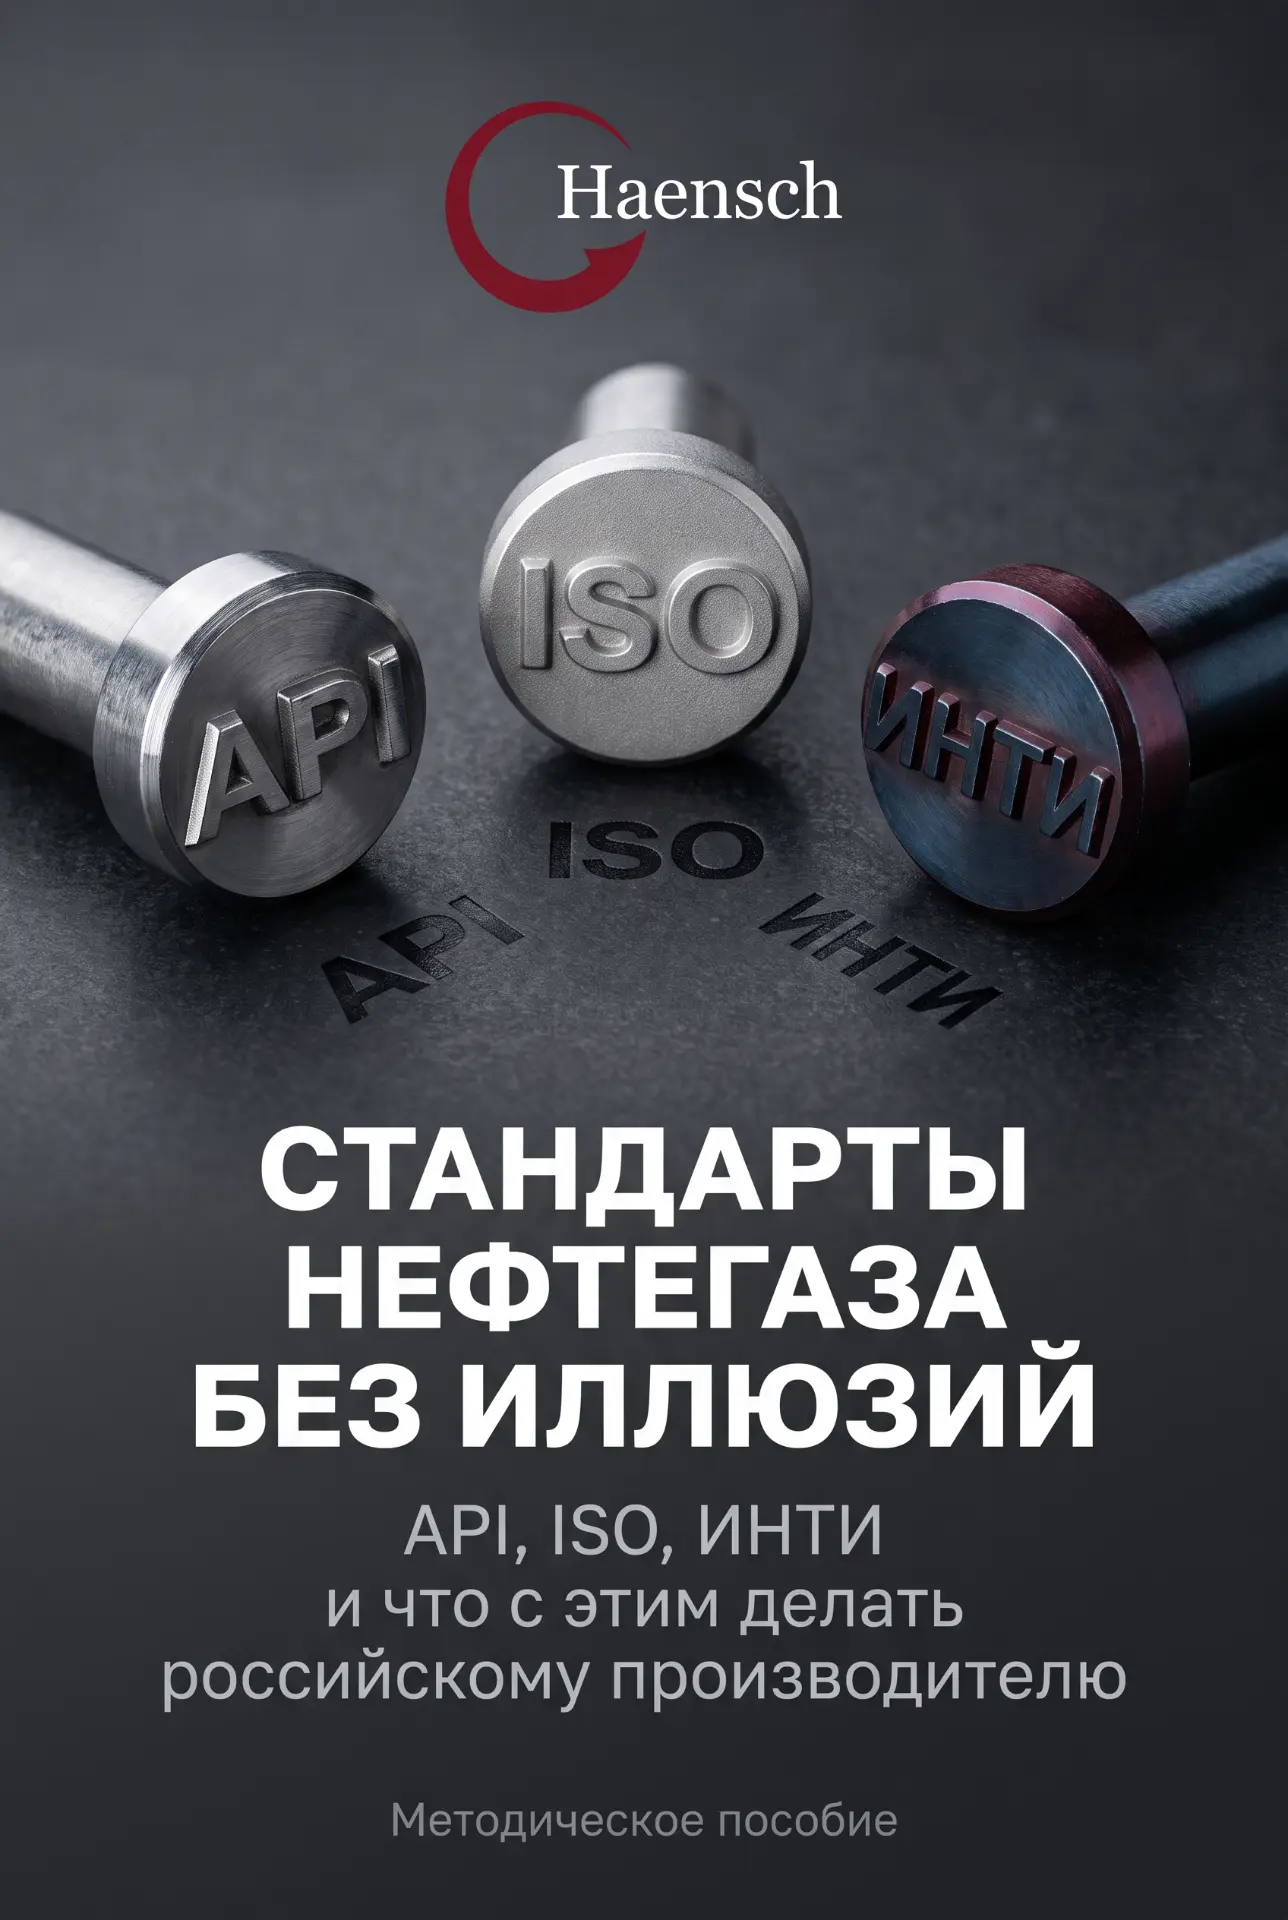
Как российскому производителю доказать соответствие API без монограммы: карта применения API-стандартов в 40 странах, сопоставление ИНТИ с API и ISO и сценарии выхода на экспортные рынки.
Получить книгу бесплатноОставьте контакты на странице книги — отправим PDF на электронную почту.