+аудитов
лет практики
+выпускников
Корпоративное обучение по ISO/IEC 27001: разберём требования к системе управления информационной безопасностью, оценку рисков, документацию и выбор мер защиты.
Понимать требования ISO/IEC 27001 к политике, процессам и документации.
Определять активы, угрозы, уязвимости и способы обработки рисков.
Формировать применимые меры и проверять их результативность по циклу PDCA.
Корпоративное обучение по ISO/IEC 27001: разберём требования к системе управления информационной безопасностью, оценку рисков, документацию и выбор мер защиты.
Курс для специалистов, которые участвуют в управлении информационной безопасностью организации. Обучение помогает связать требования стандарта ISO 27001 с повседневными задачами: определить защищаемые активы, оценить угрозы и выбрать меры защиты информации.
Слушатели последовательно рассматривают цели системы управления, политику, инвентаризацию активов и анализ рисков. Международные стандарты ISO 27001 и ISO 27002 изучаются во взаимосвязи: требования к системе менеджмента и меры, которые организация выбирает с учётом своих рисков.
В центре курса — системный и процессный подход. Участники разбирают цикл PDCA, документирование решений, контроль и пересмотр системы, а также матрицу применимости. Эти темы помогают обосновывать принятые действия и готовить сведения для внутреннего или внешнего аудита.
Обучение посвящено требованиям и работе системы; сертификат соответствия организация получает по результатам отдельной процедуры оценки. Если вашей компании нужны услуги по построению системы, посмотрите внедрение ISO 27001 и подготовку к сертификации. По вопросам проверки действующей системы предусмотрен курс аудита информационной безопасности. Условия корпоративного обучения и состав группы можно обсудить при подаче заявки.
Ответим на вопросы о программе, формате и стоимости обучения.
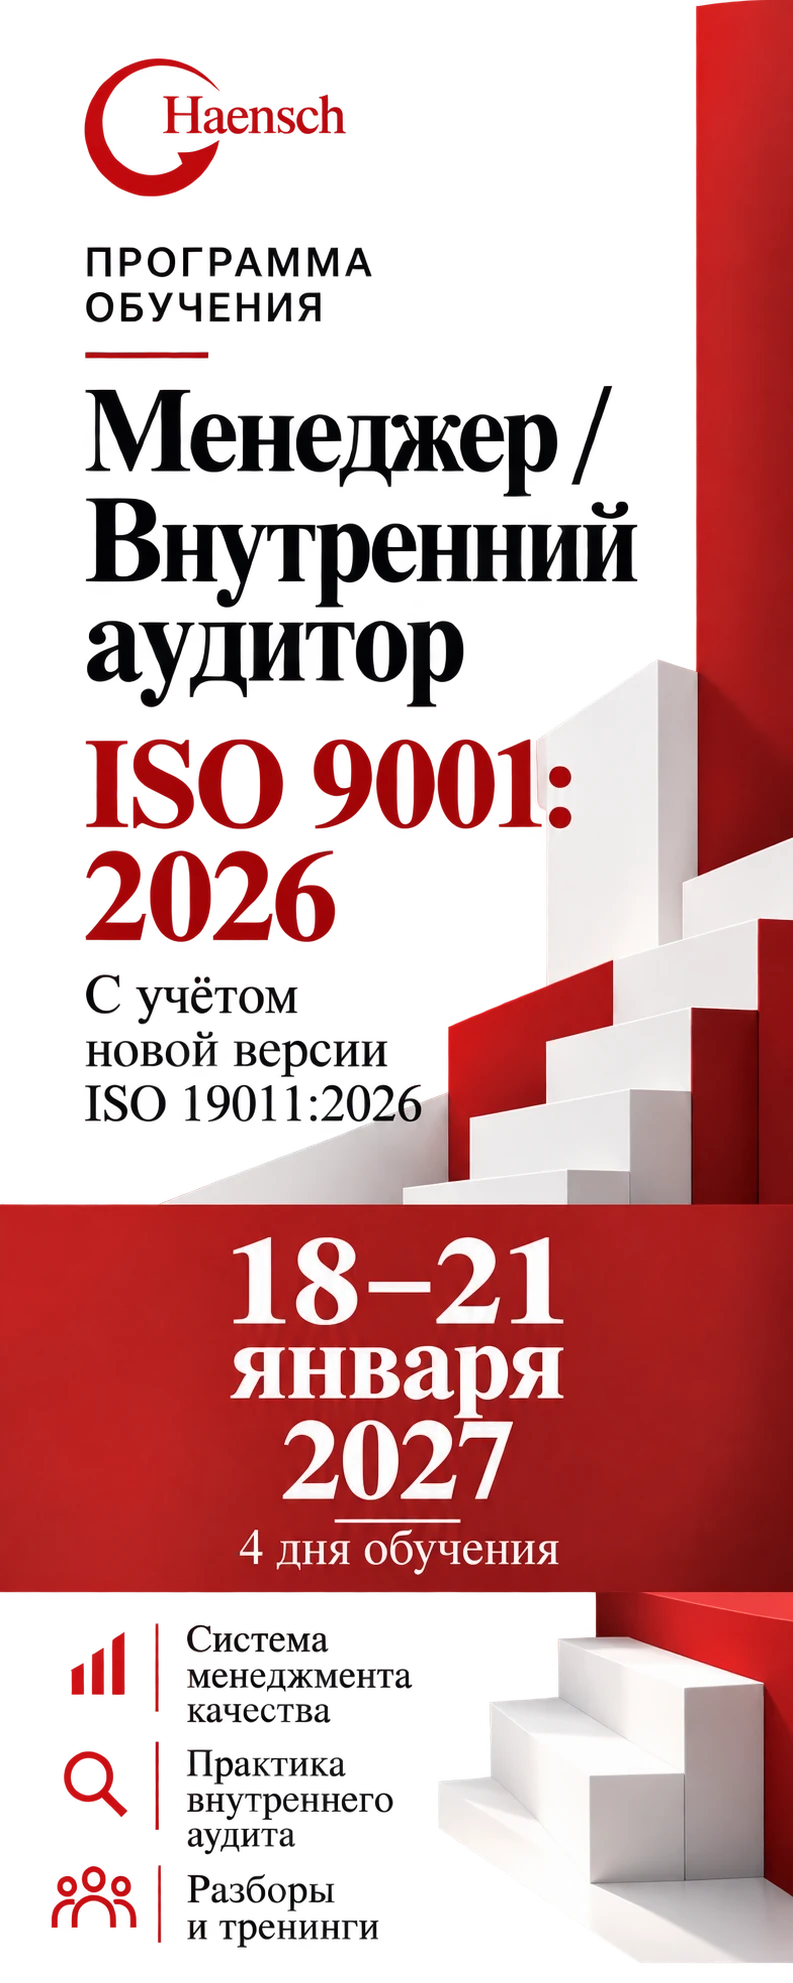
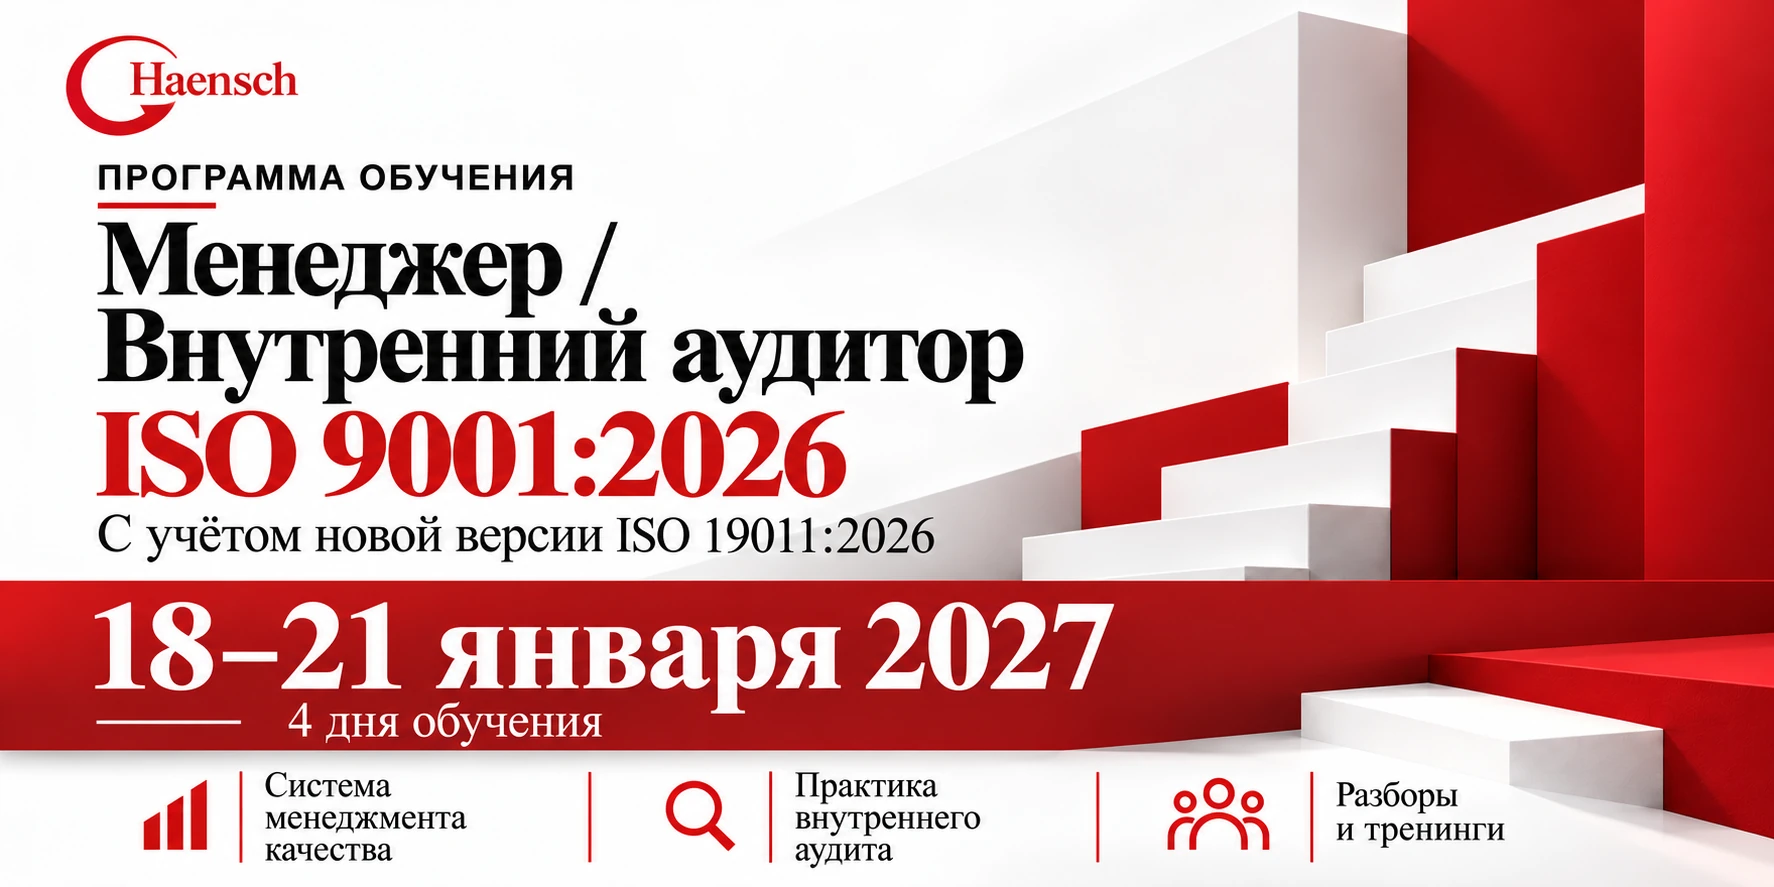
Четырёхдневная программа для менеджеров и внутренних аудиторов системы менеджмента качества. 18–21 января 2027 года, очно и онлайн. Стоимость участия — 27 000 ₽.
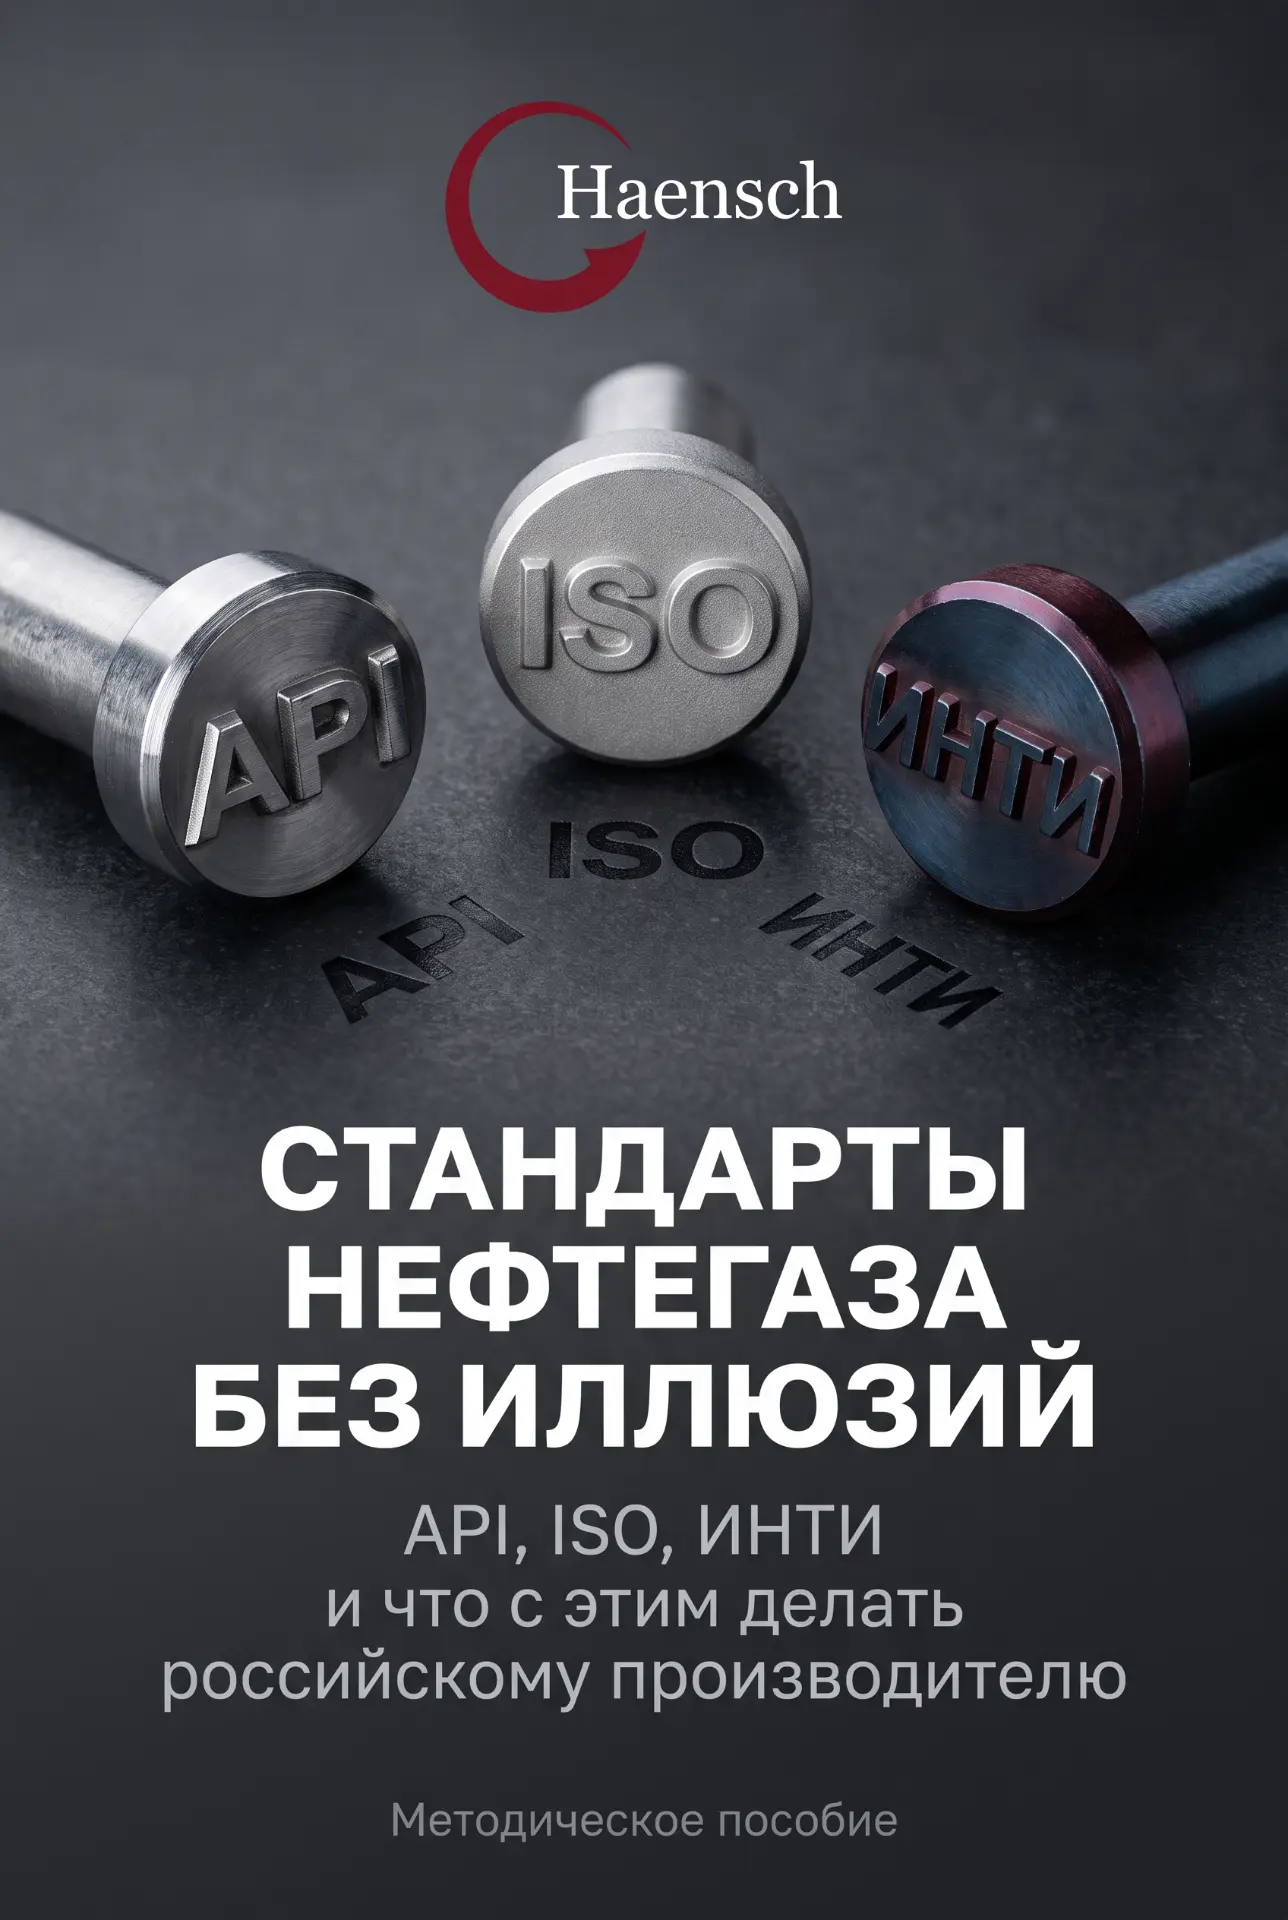
Как российскому производителю доказать соответствие API без монограммы: карта применения API-стандартов в 40 странах, сопоставление ИНТИ с API и ISO и сценарии выхода на экспортные рынки.
Получить книгу бесплатноОставьте контакты на странице книги — отправим PDF на электронную почту.